Wireshark v4.7.3 下载(开源网络抓包分析工具)
Wireshark 是全球使用最广的开源网络协议分析器,网管排查故障、开发人员调试通信协议都靠它。网卡上的流量经它拆包解析,几百种协议逐层展开,每一字节都看得见。项目按 GPL 协议开源,本篇为官方原版,含安装版与便携版。
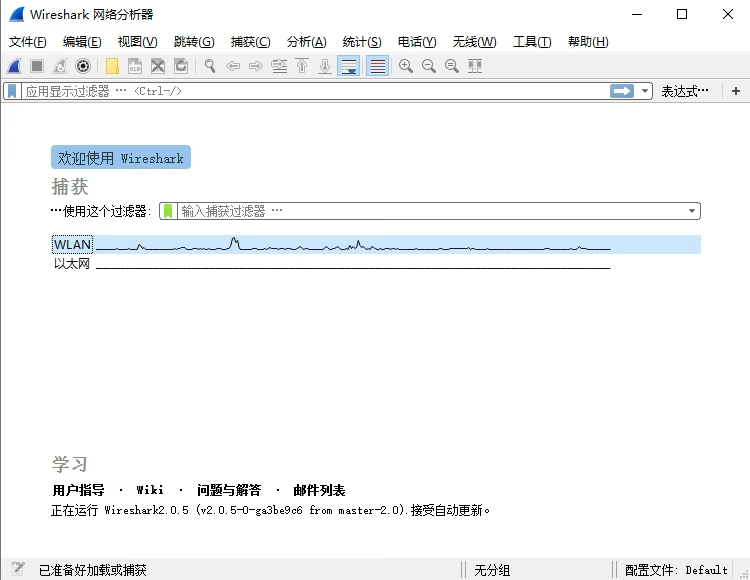
截图预览
亮点功能
- 深度协议解析:支持数百种协议的字段级拆解,以太网、IP、TCP、TLS、DNS、HTTP 一路展开
- 捕获与离线两用:实时抓包边看边过滤,也支持导入 pcap/pcapng 抓包文件事后分析
- 显示过滤语言:
http.request、tcp.port == 443这类表达式精准筛包,配色高亮一眼锁定目标 - 流量统计视图:会话列表、协议分层统计、IO 曲线图、TCP 流追踪,流量全貌和数据流对话都齐
- 跨平台一致:Windows、macOS、Linux 同一份解析引擎,抓包文件通用
使用说明
两个变体按场景选:
- Wireshark-4.7.3-x64.exe:常规安装版,装完自动带 Npcap 抓包驱动,日常用这个
- WiresharkPortable64_4.7.3.paf.exe:便携版,解压即用不装驱动,适合临时排查或 U 盘携带
安装版装完直接打开;没有抓包驱动时接口列表是空的,按提示把 Npcap 一起装上(安装器会引导)。抓无线流量需要网卡支持监控模式,普通有线抓包开箱即用。
常见问题
打开后抓不到包? 九成是驱动没装好,重跑安装器勾选 Npcap;便携版需另装 Npcap 才能抓本机流量。
HTTPS 内容看得到吗? TLS 加密后的应用层数据看不到明文,但握手过程、证书、SNI 域名都可见;有密钥日志文件时可以解密 TLS 会话。
和系统自带的抓包有什么区别? netsh/tcpdump 只负责抓,Wireshark 负责看——解析、过滤、统计、追踪流都是它的活。
更新日志
- 2026-09-05:v4.7.3,开发线常规迭代,协议解析器更新与问题修复
- 2026-08:v4.7.2,解析器修复与性能改进
- 2026-08:v4.7.1,新协议支持与稳定性修复
下载地址
免责声明
本站所提供的软件、系统镜像、教程等内容均整理自网络或公开渠道,仅供个人学习、研究与技术交流使用,请勿用于商业用途。
所有资源的著作权、商标权等合法权益均归原开发者或发行方所有。若本站内容不慎侵犯您的权益,请与站长联系,我们将在核实后及时删除。
用户在使用本站资源过程中所产生的一切后果(包括但不限于系统故障、数据丢失、安全风险等)均由使用者自行承担,本站不承担任何直接或间接责任。
下载资源前请仔细阅读相关说明,并建议在虚拟机或测试环境中先行验证,谨慎操作。