Exeinfo PE v0.1.0.0 下载(查壳工具)
拿到一个来路不明的 exe,第一件事不是双击运行,而是先弄清它到底是什么编译器编的、有没有加壳、藏着什么保护。Exeinfo PE 就是干这个的老牌免费查壳工具,A.S.L Soft 出品,把文件拖进去一秒给结论:加壳类型、编译器、入口点、链接器版本一目了然。2026 版特征库已扩到 1470 余种 PE 特征,外加 Ext_detector 的近 800 种非 exe 签名,连 rar、zip、iso 这类打包数据都能顺手识别。
截图预览
亮点功能
- 特征库丰富:内置 1259+215 条 x64 签名,覆盖常见加壳器、保护壳、编译器与 .NET 混淆器,外部 userdb 再补 4469 条
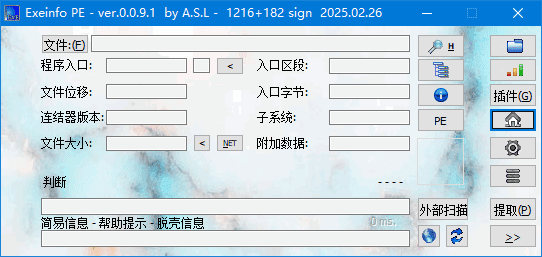
- 关键信息直读:入口点、入口段、链接器版本、子系统、文件大小一次扫出,判断栏直接给结论
- Ext_detector 数据识别:rar、zip、iso、7zip、lz4 等打包数据一并识别,不局限于 exe
- 附件工具齐全:外部扫描、资源提取、插件接口随点随用,逆向前的初筛一站完成
- 老系统友好:单独附带 Windows XP 专用版本,老爷机也能跑
使用说明
解压后运行 exeinfope.exe,把目标文件拖进主窗口即自动分析,顶部各栏给出 PE 头信息,判断栏写清壳类型与编译器结论;遇到未知壳可点外部扫描交给在线引擎复核。Windows XP 老系统使用包内的 exeinfope_Win_XP.exe。
常见问题
和 DIE(Detect It Easy)比怎么选? 两者都是免费查壳工具。Exeinfo PE 的特征库偏重传统加壳器与老保护壳,判断栏给出的结论更直接;建议两个都留着交叉验证,逆向初筛不嫌多。
杀毒软件会报毒吗? 查壳工具要静态解析 PE 结构,部分杀软可能按启发式行为误报,加入白名单即可,工具本身在逆向社区用了多年,口碑清晰。
支持 64 位程序吗? 支持。2026 版特征库已含 x64 专用签名段,64 位 PE 与 .NET 程序都能正常识别。
更新日志
- v0.1.0.0(2026):特征库升级至 1259+215 条 x64 签名,Ext_detector 升到 v7.9.1(781 条非 exe 签名),userdb.txt 达 4469 条
- v0.0.9.x(2025):持续扩充 .NET 混淆器与新型保护壳特征,修正 VMProtect DLL 识别
下载地址
免责声明
本站所提供的软件、系统镜像、教程等内容均整理自网络或公开渠道,仅供个人学习、研究与技术交流使用,请勿用于商业用途。
所有资源的著作权、商标权等合法权益均归原开发者或发行方所有。若本站内容不慎侵犯您的权益,请与站长联系,我们将在核实后及时删除。
用户在使用本站资源过程中所产生的一切后果(包括但不限于系统故障、数据丢失、安全风险等)均由使用者自行承担,本站不承担任何直接或间接责任。
下载资源前请仔细阅读相关说明,并建议在虚拟机或测试环境中先行验证,谨慎操作。